
Hai ripulito il tuo sito web da un virus, ma poco dopo è di nuovo infetto? Potrebbe esserci una backdoor. Vediamo di cosa si tratta e come rimuoverla da WordPress.
In sintesi
Una backdoor è un accesso nascosto che permette a un hacker di rientrare nel sito anche dopo la pulizia.
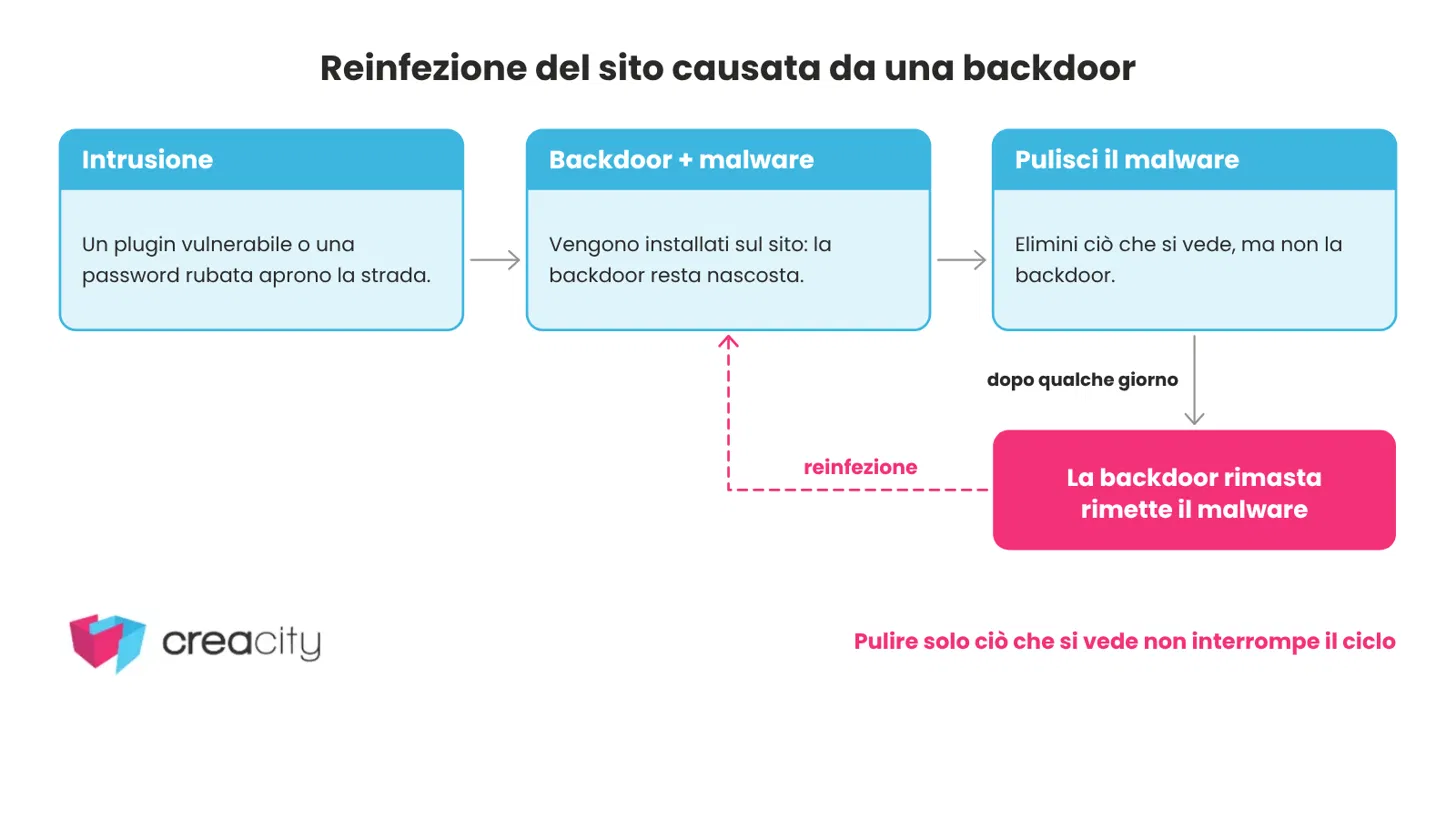
- Il segnale più affidabile è la reinfezione: il malware torna dopo che l’hai tolto.
- Per eliminarla servono quattro mosse: confrontare i file con gli originali, cercare i punti di persistenza, sostituire invece di ripulire, chiudere la falla.
- Cosa fare dopo la pulizia? Cambia password e chiavi di sicurezza, e monitora il sito per almeno 30 giorni.
Cosa troverai in questo articolo:
Cos’è una backdoor
Possiamo tradurre la parola backdoor con “porta sul retro”, un’ espressione che rende bene l’idea di come un hacker possa entrare di soppiatto nel tuo sito web.
La Backdoor è un punto di accesso nascosto e non autorizzato che aggira login e controlli di sicurezza e che permette di entrare nel codice del sito web.
Di solito è utilizzata per avviare azioni dannose:
- creare un utente amministratore nascosto
- eseguire codice PHP da remoto (tramite richieste POST, GET o COOKIE)
- reindirizzare i visitatori verso pagine malevole o mostrare popup che inducono a scaricare virus
- pubblicare contenuti spam (spamdexing) o servire pagine diverse ai motori di ricerca (cloaking)
- rubare dati e credenziali, o usare il server per attacchi DDoS
- reinstallare il malware anche se è stato eliminato dal sito
La Backdoor non è un malware come gli altri: non crea danni immediati da sola, ma serve a garantire all’hacker di poter tornare sul “luogo del delitto”. Ed è per questo che un sito pulito può reinfettarsi dopo pochi giorni.
→ Temi di avere una backdoor nel sito? Chiedi una scansione gratuita
Come capire se il sito ha una backdoor
La cosa che più di ogni altra dovrebbe farti pensare alla presenza di una backdoor è la tendenza del sito a reinfettarsi anche dopo più scansioni e pulizie antivirus. Altri indizi:
- utenti amministratori che non hai creato
- errori 500 improvvisi dopo la pulizia, o file .htaccess e .user.ini modificati
- file PHP in cartelle dove non dovrebbero esserci (ad esempio wp-content/uploads)
- rallentamenti, picchi di CPU o avvisi del provider per traffico anomalo
- redirect o spam che compaiono solo ai visitatori da Google o da mobile
- avvisi di Google Search Console o di “sito compromesso” nei risultati
Potrebbe interessarti anche: Sito infetto quali sono i sintomi?
Backdoor e file injections sono la via di accesso più comune per virus e malware nei siti WordPress. Anche quelli realizzati con altri CMS possono essere attaccati ma WordPress è più vulnerabile.
Perché le backdoor sono più insidiose rispetto ad altri tipi di malware?
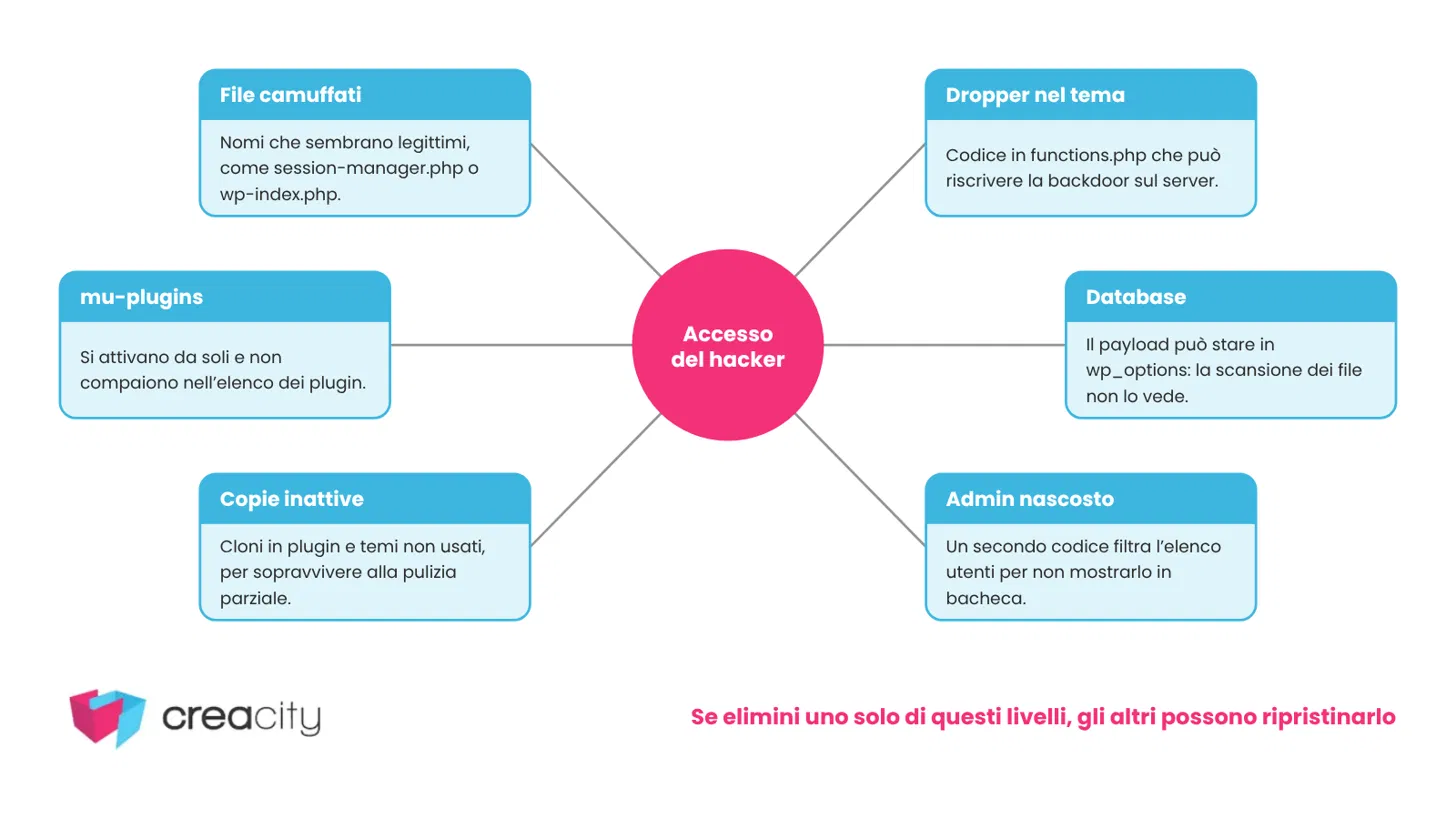
Una backdoor ben fatta non vive in un solo punto. Le campagne recenti usano più livelli di persistenza, così che eliminarne uno non basta:
- File camuffati: hanno nomi che sembrano legittimi (ad esempio session-manager.php o wp-index.php) e codice offuscato che si confonde con quello pulito.
- Must-use plugins (mu-plugins): i plugin nella cartella wp-content/mu-plugins si attivano da soli, non compaiono nell’elenco plugin standard e non si disattivano dalla bacheca: si possono solo cancellare dal filesystem.
- Payload nel database: In alcuni casi un piccolo loader scarica il codice vero e lo salva nella tabella wp_options: la scansione dei file non lo vede.
- Dropper nel tema: un codice in functions.php che può riscrivere la backdoor sul server quando il tema viene caricato.
- Copie multiple: la stessa backdoor viene clonata in plugin e temi inattivi, per sopravvivere alla pulizia parziale.
- Utenti amministratori nascosti: Un secondo codice filtra l’elenco utenti per non farli vedere in bacheca.
Per questo i plugin di sicurezza, che si concentrano sui file noti, non sempre la trovano ed è preferibile affidarsi ad un’analisi professionale. Se la backdoor non viene eliminata completamente e definitivamente, il sito tornerà ad infettarsi, anche dopo una corretta rimozione.
In sintesi ci sono 3 motivi che rendono le backdoor più insidiose di altri minacce e virus:
- sono molto comuni
- si mimetizzano
- causano la reinfezione del sito
1. sono molto comuni
Sono il tipo di malware più diffuso e sono spesso presenti quando il sito web è compromesso.
Ecco una questione ricorrente legata alla backdoor che al nostro team di assistenza capita di risolvere di frequente: un hacker lascia una stringa di codice per creare illecitamente nuovi account amministratore. Oppure manomette il sito per eseguire del codice PHP a distanza.
Una varietà diffusa molto diffusa per ottenere questo scopo sono i caricatori backdoor con esecuzione di codice in modalità remota che permette all’hacker di eseguire codice dall’esterno del sito, usando richieste POST, GET o COOKIE, ovviamente senza il consenso del proprietario.
2. si nascondono bene
Una backdoor è progettata proprio per mimetizzarsi e può essere facilmente confusa con stringhe di codice pulito.. Di solito si tratta di un file apparentemente innocuo con il nome di un file utile.
La maggior parte dei plugin per gestire la sicurezza dei siti WordPress non riesce a stanare le backdoor perché queste usano spesso tecniche ridondanti. Con una scansione del sito fai da te, corri il rischio di non trovarle. Per questo ti conviene eseguire un’analisi profonda ed accurata del sito WordPress da parte di un esperto.
3. causano la reinfezione del sito web
Una backdoor può non solo introdurre virus e malware nel tuo sito web, ma anche installare altre backdoor.
Se hai notato spam, redirect o altre attività sospette, oltre a rimuovere i virus che li causano, assicurarti di eliminare anche tutte le backdoor nascoste.
Un esempio: Wordfence, descrive questo caso, utile per capire: una backdoor potrebbe essere nascosta nel file 404 . In questo modo, ogni richiesta al sito che genera un messaggio errore 404 procura anche un accesso illecito che può essere sfruttato da chiunque.
Due casi documentati
- Sucuri, 2025. Un file wp-index.php nella cartella mu-plugins scaricava il codice vero e lo salvava nel database, nella tabella wp_options. Insieme veniva creato un utente amministratore con un nome dall’aria ufficiale Fonte: The Hacker News
- Monarx, settembre 2026. Un codice nascosto in functions.php del tema scriveva la backdoor completa come mu-plugin, mentre un secondo mu-plugin nascondeva l’utente amministratore. In caso di errore la stessa backdoor finiva in un plugin normale Fonte: Monarx
Il tuo sito è infetto? Chiedi una scansione gratuita
Dove cercare una backdoor
Ci sono punti del sito web dove è più probabile che una backdoor possa essere nascosta.
Assicurati di effettuare una scansione accurata e approfondita:
- non trascurare le cartelle principali di WordPress (ad es. wp-includes o wp-admin o wp-content): attenzione alla cartella wp-includes che contiene tutti i file inclusi nel sito;
- analizza non solo il tema attivo ma soprattutto i temi inattivi del tuo sito che sono un più probabile nascondiglio;
- riserva una particolare attenzione ai plugin, anche a quelli non più attivi;
- cerca nella cartella dei caricamenti: un hacker potrebbe utilizzare le directory dei caricamenti per istallare una backdoor;
- esamina il file wp-config.php situato nella directory public_html;
Come rimuovere una backdoor dal tuo sito WordPress
Ecco un paio si consigli importanti prima di iniziare:
- assicurati di avere una copia pulita di backup del tuo sito prima di iniziare.
- non cancellare file o stringhe di codice se non sai bene quello che stai facendo!
Per riconoscere e rimuovere una backdoor puoi:
- fare una scansione con un plugin WordPress dedicato alla sicurezza
- pulizia professionale del tuo sito
Se decidi di provare da solo (prima strada) i plugin più sicuri da usare sono:
Se invece preferisci chiedere l’analisi di un servizio antivirus specializzato (seconda possibilità) assicurati che offra queste caratteristiche:
- analisi preliminare approfondita e gratuita (non dovresti mai pagare per sapere cosa succede)
- correzione di tutte le vulnerabilità del sito web
- ripristino di un livello di sicurezza ottimale
- report dettagliato
- intervento garantito
Dopo la pulizia: i 6 passaggi che evitano la reinfezione
Eliminare la backdoor non basta se l’hacker conserva le tue credenziali e/o la falla è ancora aperta. Quando il sito sarà completamente e definitivamente ripulito dovrai gestirlo in modo virtuoso per evitare future infezioni.
- Cambia tutte le password: utenti WordPress, hosting, FTP/SFTP, database e account email collegati.
- Rigenera le chiavi di sicurezza (salts) in wp-config.php con il generatore ufficiale: tutte le sessioni attive vengono invalidate e gli accessi aperti dall’hacker decadono.
- Ruota le credenziali salvate nel sito (ad esempio chiavi API e password SMTP) direttamente presso i servizi esterni: l’hacker può averle lette.
- Trova la causa: controlla i log di accesso del server per capire da dove è entrato l’hacker: spesso è un plugin o un tema vulnerabile, o un account compromesso. Senza chiudere questa falla, il sito verrà attaccato di nuovo.
- Controlla gli altri siti sullo stesso account hosting: la backdoor può essere passata da uno all’altro.
- Monitora per qualche settimana i file modificati e i nuovi utenti, e verifica Google Search Console se il sito era stato segnalato.
Come prevenire che una backdoor possa essere nuovamente installata in futuro?
Ecco le azioni di manutenzione semplici che riducono molto il rischio:
- Aggiorna WordPress, plugin e temi, e rimuovi quelli che non usi: la maggior parte delle intrusioni parte da un plugin vulnerabile.
- Usa solo temi e plugin affidabili, scaricati da fonti ufficiali: mai versioni “craccate”.
- Disabilita l’esecuzione di PHP per alcune directory di WordPress: comprese le directory /wp-content/uploads/ e /wp-includes/. Così, anche se qualcuno fosse in grado di caricare il file in queste cartelle, non riuscirebbe ad eseguirl
- Proteggi gli accessi: password uniche e complesse, autenticazione a due fattori e utenti amministratori ridotti al minimo.
Imposta i permessi corretti (ad esempio 600 o 640 per wp-config.php). - Monitora l’integrità dei file con un plugin di sicurezza affidabile come Wordfence o Sucuri, tenendo presente che non sempre individuano le backdoor più sofisticate.
- Fai backup frequenti e testati, conservati fuori dal server, e tieni almeno una copia precedente all’ultimo mese.
- Scegli un hosting sicuro come Siteground
- Se noti un’anomalia o un problema chiedi una scansione professionale
Non riesci ancora a risolvere il problema?
chiedi la nostra analisi gratuita
Da soli i sintomi non bastano, perché una backdoor spesso non fa nulla di visibile. I segnali più affidabili sono un utente amministratore che non riconosci, file .php in uploads, file in wp-includes o wp-admin che non fanno parte di WordPress e un malware che ricompare dopo la pulizia.
Il malware è il codice dannoso che agisce sul sito, per esempio spam o reindirizzamenti. La backdoor è l’accesso nascosto che permette all’hacker di tornare e reinstallarlo. Eliminare solo il malware lascia la porta aperta: per questo il problema ricompare dopo pochi giorni.
Quasi sempre sì. Se il malware ricompare, è rimasto un accesso nascosto (un mu-plugin, codice nel tema, un payload nel database, un utente admin) oppure la falla originale è ancora aperta. Non serve un’altra scansione identica: riparti dal confronto con i file originali e dalla ricerca nei livelli nascosti.
No, aiuta nel monitoraggio ma non basta. I mu-plugins non compaiono nell’elenco dei plugin e il payload può stare nel database, dove molte scansioni di file non guardano. Il confronto con i file originali (checksum) e una ricerca manuale sono più affidabili: conviene usare entrambi.
Solo se il backup è sicuramente precedente all’intrusione, altrimenti ripristini anche la backdoor. Dopo il ripristino aggiorna core, plugin e temi, cambia tutte le password e rigenera le chiavi di sicurezza (salts) in wp-config.php, altrimenti chi era entrato può rientrare.
Sì, con meno strumenti. Dal pannello dell’hosting o via FTP puoi scaricare una copia pulita di WordPress da wordpress.org, confrontarla con i file del sito e cercare i .php in uploads. Senza WP-CLI, utenti, cron e database vanno controllati da phpMyAdmin o dalla bacheca.
Controlla i log di accesso del server intorno alla data di modifica del primo file sospetto: cerca richieste POST a file di plugin o a xmlrpc.php e tentativi di login ripetuti. Poi verifica quali plugin e temi avevano una vulnerabilità nota in quel periodo. Se la falla resta aperta, la backdoor torna.
No. Spesso esiste un codice che lo ricrea o lo nasconde dall’elenco utenti. Cerca nei mu-plugins e nel functions.php del tema, poi elimina l’utente, cambia le password e le chiavi di sicurezza. Verifica anche gli altri amministratori con wp user list --role=administrator.
Prima completa la pulizia e chiudi la falla: se il problema è ancora presente, la richiesta viene respinta. Poi, in Google Search Console, apri la sezione Sicurezza e azioni manuali, controlla “Problemi di sicurezza” e invia la richiesta di revisione. La risposta non è immediata.
Dipende dalla dimensione del sito e da quanti livelli di persistenza sono presenti. Una pulizia semplice può richiedere poche ore; se il sito si reinfetta possono servire più giorni, compreso il monitoraggio. Il costo segue lo stesso criterio, per questo un preventivo parte da un’analisi iniziale del sito.


